Do AppSec ao runtime, como a Nova8 transforma tecnologia em operação
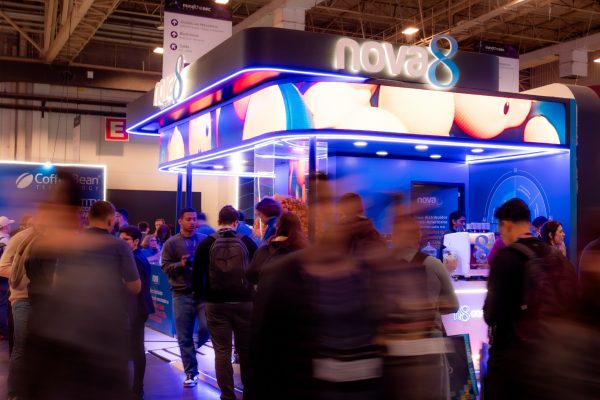
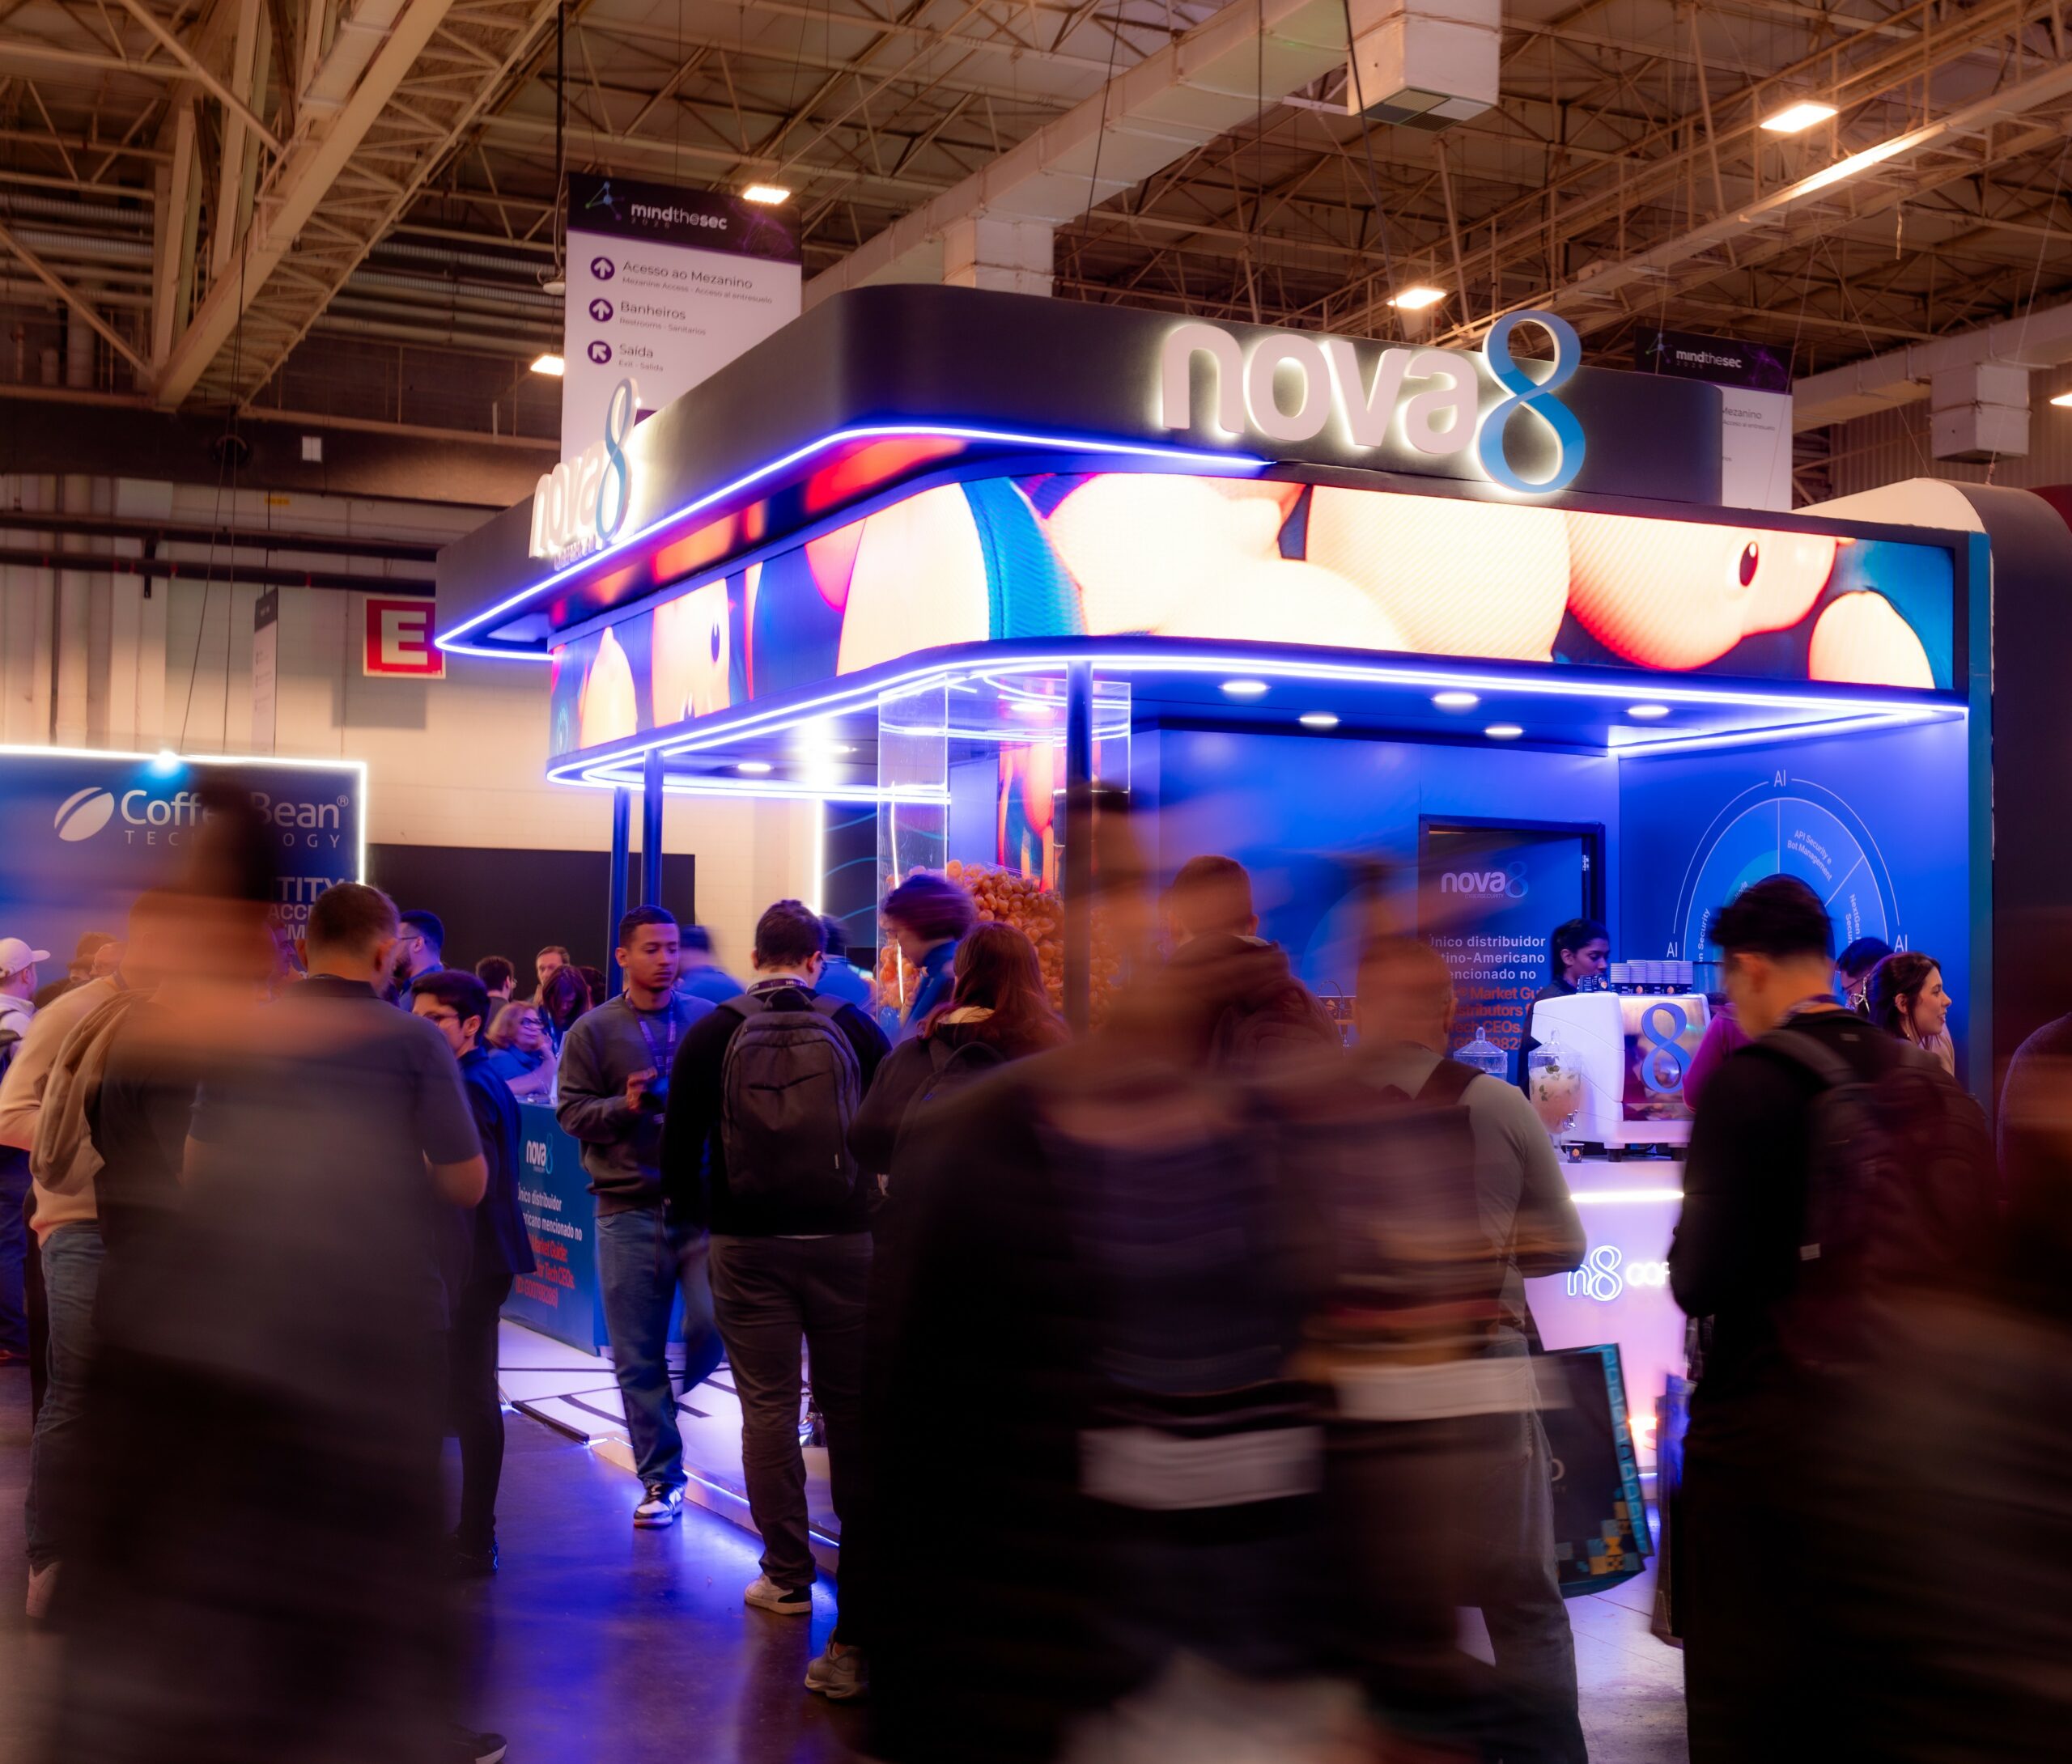
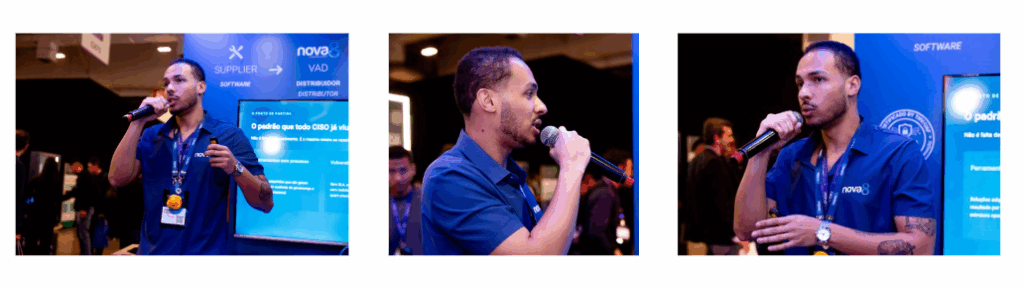
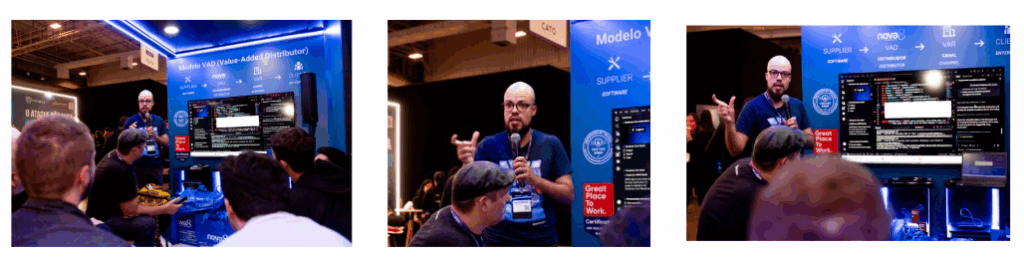
Durante o Mind The Sec 2026, o estande da Nova8 reservou um espaço para pequenas apresentações técnicas. Ali, especialistas da Nova8 e de fabricantes parceiros aprofundaram discussões que fazem parte do dia a dia de quem precisa proteger aplicações e ambientes cada vez mais dinâmicos.
Falamos sobre maturidade em AppSec, desenvolvimento acelerado por inteligência artificial, priorização e remediação de vulnerabilidades, segurança em cloud, runtime e o uso de agentes de IA na própria operação de segurança.
Embora os assuntos fossem diferentes, uma mesma questão atravessou todas as apresentações: como construir uma operação de segurança capaz de acompanhar a velocidade com que aplicações, cloud e IA evoluem?
A resposta começa antes da escolha da tecnologia.
“Maturidade em AppSec não se compra. Se opera.”
— Gabriel Santana, líder em Segurança da Informação na Nova8
Antes da ferramenta, é preciso entender o ambiente
Foi com essa provocação que Gabriel Santana abriu a apresentação do Centro de Excelência da Nova8.
É comum encontrar organizações que já investiram em diferentes tecnologias de segurança e, ainda assim, convivem com dificuldades bastante semelhantes.
Ferramentas foram implementadas, mas não existe um processo suficientemente estruturado para sustentá-las. Vulnerabilidades se acumulam. Os times recebem findings de diferentes fontes e nem sempre sabem o que deve ser corrigido primeiro. A gestão se torna reativa: surge uma vulnerabilidade, alguém corre para tratá-la.
Ao mesmo tempo, a liderança precisa entender o risco, mas a área técnica nem sempre possui os dados, indicadores ou a governança necessários para transformar milhares de informações técnicas em uma visão clara do que realmente importa para o negócio.
Em outros casos, a própria área de AppSec existe, mas cresceu de maneira fragmentada e já não acompanha a evolução da organização.
Gabriel resumiu esse cenário durante a apresentação:
“O problema não é a falta da ferramenta. É falta de operação.”
— Gabriel Santana, líder em Segurança da Informação na Nova8
Isso não significa, de forma alguma, diminuir o papel da tecnologia. O ponto é entender que uma solução isolada não constrói, sozinha, um programa maduro de segurança.
É preciso processo, governança, priorização, responsabilidades e continuidade.
Por isso, o primeiro trabalho do Centro de Excelência foca em entender onde aquela organização está, e não chegar ao cliente com uma resposta pronta.
Qual é sua maturidade atual? Quais processos já existem? Como os times trabalham? Quais tecnologias fazem parte do ambiente? Onde estão as principais lacunas? Quais riscos precisam ser tratados primeiro? O que o negócio espera daquela área de segurança?
A partir desse diagnóstico, é possível mapear prioridades e construir um roadmap compatível com aquela realidade.
Essa personalização é central para a atuação da Nova8 porque não existe apenas um ponto de entrada para uma jornada de maturidade.
Há empresas que ainda precisam estruturar sua área de AppSec praticamente do zero. Nesses casos, o trabalho pode envolver definição de processos, responsabilidades, governança e o desenvolvimento da própria cultura de segurança.
Se ainda não existe um time dedicado, o Centro de Excelência pode apoiar também a construção dessa capacidade interna.
Há organizações que já possuem profissionais e processos dedicados. Nesse cenário, a Nova8 trabalha junto ao time existente, agregando metodologia, especialização e capacidade para reorganizar ou acelerar a operação.
E existem ambientes mais maduros, nos quais o desafio deixa de ser criar uma estrutura e passa a ser sustentá-la, otimizá-la e permitir que continue evoluindo à medida que o negócio cresce.
A consultoria, portanto, também não se resume à alocação de um único profissional.
Ao trabalhar com o Centro de Excelência, a organização passa a contar com um time multidisciplinar, que reúne diferentes conhecimentos e experiências, capaz de apoiar as diferentes etapas da operação.
Essa atuação combina leitura de cenário, método e continuidade. O trabalho começa pelo diagnóstico do ambiente, avança para o mapeamento de prioridades e para a construção de um roadmap, e segue na operação e na evolução da estrutura ao longo do tempo.
Diagnosticar. Mapear. Priorizar. Construir um roadmap. Operar. Evoluir.
A maturidade, afinal, se desenvolve à medida que processos, pessoas, tecnologias e prioridades também evoluem, em um processo contínuo.
Quando essa operação chega ao código
Se uma operação madura exige processo, pessoas, priorização e governança, a tecnologia continua tendo papel fundamental: ela precisa conseguir executar essa estratégia na velocidade em que o ambiente muda.
Tivemos o prazer de receber Lucas Santos Ferreira, especialista da Checkmarx em AppSec, para demonstrar alguns dos recursos da plataforma e mostrar, na prática, como a segurança de aplicações está evoluindo em um cenário no qual a própria maneira de desenvolver software está mudando.
Hoje, desenvolvedores já trabalham com ferramentas e agentes de inteligência artificial capazes de gerar e alterar código em alta velocidade.
Isso cria uma pergunta inevitável para segurança: se o desenvolvimento está acelerando, AppSec consegue acompanhar esse mesmo ritmo?
Um dos recursos apresentados foi o Developer Assist, atuando junto ao fluxo utilizado pelo desenvolvedor e analisando alterações em tempo real.
Código-fonte, bibliotecas, secrets, Infrastructure as Code, containers e pacotes maliciosos podem entrar nessa análise. O objetivo é aproximar a segurança do momento em que o software está sendo criado, em vez de descobrir todos os problemas apenas em etapas posteriores.
Como Lucas destacou durante a demonstração:
“A ideia é fazer o scan em tempo real. Tudo que o agente está criando você já está analisando, alertando e também fazendo a remediação.”
— Lucas Santos Ferreira, especialista da Checkmarx em AppSec
Mas identificar uma vulnerabilidade é apenas uma parte da equação. A apresentação também mostrou como a plataforma pode apoiar uma remediação contextual.
Em uma dependência de terceiros, por exemplo, corrigir uma vulnerabilidade não significa necessariamente apenas trocar a versão de uma biblioteca. É preciso entender onde aquela dependência é utilizada, quais efeitos a atualização pode provocar e se o próprio código precisará ser adaptado.
Esse foi um dos pontos enfatizados na demonstração: a capacidade de analisar o uso da biblioteca antes da atualização e, quando necessário, fazer também a refatoração relacionada à correção. É uma mudança importante na dinâmica de AppSec: sair do finding e avançar para uma correção que considere o contexto da aplicação.
A outra frente apresentada, de Triage & Remediation, ataca um problema que apareceu desde o início da nossa discussão sobre maturidade: o backlog.
Quando uma organização possui milhares de vulnerabilidades, encontrar ainda mais findings não resolve necessariamente seu problema. É preciso saber quais representam risco real, quais são alcançáveis, quais devem ser priorizadas e como acelerar sua correção.
Na demonstração, a triagem avaliava justamente o contexto da vulnerabilidade e sua explorabilidade, permitindo avançar para a remediação e para a criação do pull request.
A partir daí, o time consegue ir além da identificação da vulnerabilidade e trabalhar com o contexto necessário para decidir o próximo passo: ela é realmente explorável? Qual é sua prioridade? O que precisa ser alterado? Como essa correção chega ao fluxo de desenvolvimento?
AppSec deixa, assim, de ser apenas uma camada que encontra problemas e passa a ajudar o time a entender, priorizar e remediar riscos dentro do próprio processo de desenvolvimento.
Do código ao runtime
Mas a jornada de segurança não termina quando o código chega à produção. Na cloud, o contexto muda constantemente. Workloads são criados e removidos. Containers mudam. Serviços se comunicam. Identidades acessam diferentes recursos. Dados circulam. Aplicações consomem APIs. Modelos e agentes de IA passam a integrar o ambiente corporativo.
Uma análise estática continua sendo importante. Mas, em ambientes tão dinâmicos, surge outra necessidade: entender o que está efetivamente acontecendo enquanto aquele ambiente está funcionando.
Esse foi o ponto central da apresentação conduzida por Eduardo Duarte Machado, Technical Sales Engineer da Nova8, sobre a Upwind.
A proposta da plataforma parte justamente de uma abordagem orientada por runtime: observar o ambiente ativo e relacionar informações de postura, aplicações, workloads, identidades, vulnerabilidades e comportamento.
A mudança está em ampliar a pergunta. Além de saber “o que existe no meu ambiente?”, é preciso entender “o que está rodando? O que está se comunicando? O que está exposto? E, entre tudo aquilo que eu poderia corrigir, o que realmente representa risco agora?”
Eduardo destacou exatamente essa diferença durante sua apresentação:
“A ideia é identificar o problema no momento em que ele acontece e não após um scan que roda posteriormente na sua nuvem.”
— Eduardo Duarte Machado, Technical Sales Engineer da Nova8
Essa contextualização muda principalmente a priorização. Clouds modernas produzem um enorme volume de sinais. Sem contexto, tudo pode parecer urgente. Com informações de runtime, a organização ganha mais elementos para distinguir risco teórico de risco efetivamente relevante naquele ambiente.
A apresentação mostrou também como essa mesma lógica está avançando para AI Security. À medida que provedores, modelos e agentes de inteligência artificial passam a fazer parte da infraestrutura das empresas, é necessário saber onde esses recursos estão sendo utilizados, quais processos se comunicam com eles, quais informações estão circulando e se existem usos ou exposições que não deveriam fazer parte daquele ambiente.
A plataforma pode, por exemplo, ajudar a identificar provedores de IA presentes no ambiente, processos que se comunicam com eles e situações nas quais informações ou acessos exigem atenção.
IA passa, portanto, a aparecer nos dois lados da equação. É preciso proteger os ambientes que utilizam inteligência artificial, mas também é possível usar IA para tornar a própria operação de segurança mais eficiente.
É nesse segundo movimento que entram os agentes apresentados por Eduardo. Choppy AI, o agente context-aware do Agentic Pack, funciona como interface conversacional e coordenador dos demais agentes, permitindo consultar o ambiente em linguagem natural e acionar capacidades especializadas.
Blue atua na investigação e resposta a incidentes.
Red trabalha na validação ativa de riscos, testando exposições e caminhos de ataque para ajudar a comprovar o que realmente pode ser explorado.
Green atua na remediação dos riscos priorizados e na busca pela origem dos problemas, permitindo que a correção aconteça de forma mais estruturada.
Mais importante do que ter quatro agentes com nomes diferentes é entender a lógica por trás deles: usar o contexto real do ambiente para transformar descoberta em investigação, validação e ação.
Em vez de simplesmente aumentar o número de alertas, a proposta é aumentar a qualidade da decisão.
Do AppSec ao runtime, a lógica é a mesma
É aqui que as três conversas realizadas no estande se encontram.
No desenvolvimento, o desafio é acompanhar a velocidade do código, identificar vulnerabilidades, entender quais realmente importam e acelerar sua remediação.
Em produção, o desafio passa a ser compreender o comportamento real de workloads, identidades, aplicações, dados e, cada vez mais, modelos e agentes de IA.
Antes de tudo isso, porém, existe uma questão anterior: a organização possui pessoas, processos, responsabilidades e governança capazes de transformar toda essa tecnologia em uma operação coerente?
Do código ao runtime, a maturidade aparece na forma como a organização transforma sinais em contexto, contexto em prioridade e prioridade em ação. É esse processo que permite reduzir risco de forma mais consistente e acompanhar a evolução do ambiente ao longo do tempo.
visibilidade → contexto → priorização → ação → evolução contínua
Trusted Advisor é começar pelo problema, não pela caixa
É justamente aí que está o papel da Nova8 como Value-Added Distributor e Trusted Advisor.
Nossa atuação pode começar antes da escolha tecnológica, quando uma organização ainda está tentando entender sua maturidade, estruturar sua área ou definir o que deve ser priorizado. Pode avançar para a escolha e adoção das tecnologias adequadas a esse contexto. E continua na implementação, operação, sustentação e evolução desse ambiente.
Essa é a lógica por trás do nosso Centro de Excelência, do serviço de Consultoria e da construção de um portfólio capaz de acompanhar diferentes camadas de uma estratégia moderna de cibersegurança.
Esse posicionamento vem sendo reconhecido pelo mercado. A Nova8 é a única Distribuidora de Valor Agregado (VAD) da América Latina especializada em cibersegurança mencionada no Gartner Market Guide for IT Distributors (ID G00798286).
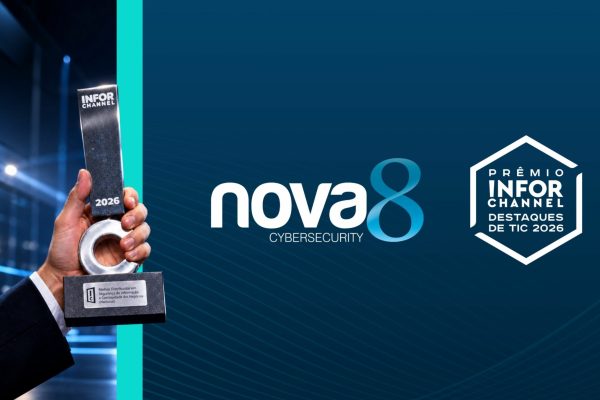
Em 2026, a Nova8 também conquistou o 1º lugar na categoria Melhor Distribuidor – Segurança da Informação e Continuidade, Nacional, da Inforchannel, reforçando a percepção construída junto ao ecossistema de canais e ao mercado brasileiro de tecnologia.
Em vez de partir da pergunta “qual solução você quer comprar?”, uma abordagem de valor agregado procura entender onde a organização está hoje, quais riscos precisam de atenção, o que já existe em termos de pessoas, processos e tecnologia e qual é o próximo passo mais coerente para sua evolução.
É a partir dessas respostas que a segurança ganha consistência, acompanhando a organização desde o desenvolvimento das aplicações até o ambiente em produção. Do AppSec ao runtime. Do diagnóstico à remediação. Da estratégia à operação.
Maturidade em cibersegurança não se compra. Ela é construída, operada e continuamente evoluída.
Ao longo do evento, o espaço de apresentações da Nova8 também recebeu conteúdos sobre outras frentes e soluções do nosso portfólio, incluindo Cequence e Coro Cybersecurity, ampliando essa conversa para diferentes desafios de cibersegurança.
Para conhecer todas as frentes em que atuamos, acesse o portfólio da Nova8 e descubra as soluções que podem apoiar sua estratégia de cibersegurança.
Venha conversar com a equipe da Nova8.
Como mostramos no Mind The Sec, maturidade em cibersegurança não se compra. Ela é construída e operada com pessoas, processos, conhecimento e tecnologia trabalhando juntos.
Queremos entender seu ambiente, sua estrutura atual e os desafios da sua operação para ajudar sua empresa a definir o próximo passo. Conte com o Centro de Excelência da Nova8 para entender onde sua organização está hoje, mapear lacunas, definir prioridades e construir um roadmap de evolução adequado à realidade do seu ambiente e do seu negócio.
Se sua empresa está estruturando uma operação de segurança ou procurando o próximo passo para evoluir uma estrutura que já existe, converse com o Centro de Excelência da Nova8.