A inteligência artificial já está acelerando desenvolvimento, operação e tomada de decisão dentro das empresas.
Aplicações mudam mais rápido. Novos códigos chegam à produção em ciclos menores. Workloads aparecem e desaparecem. APIs conectam cada vez mais serviços. Ferramentas de IA passam a interagir com dados e sistemas corporativos.
Nesse cenário, uma pergunta se torna inevitável: a segurança consegue acompanhar a velocidade do ambiente que precisa proteger?
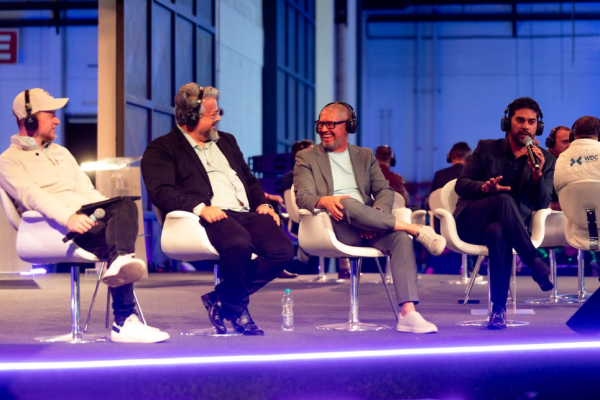
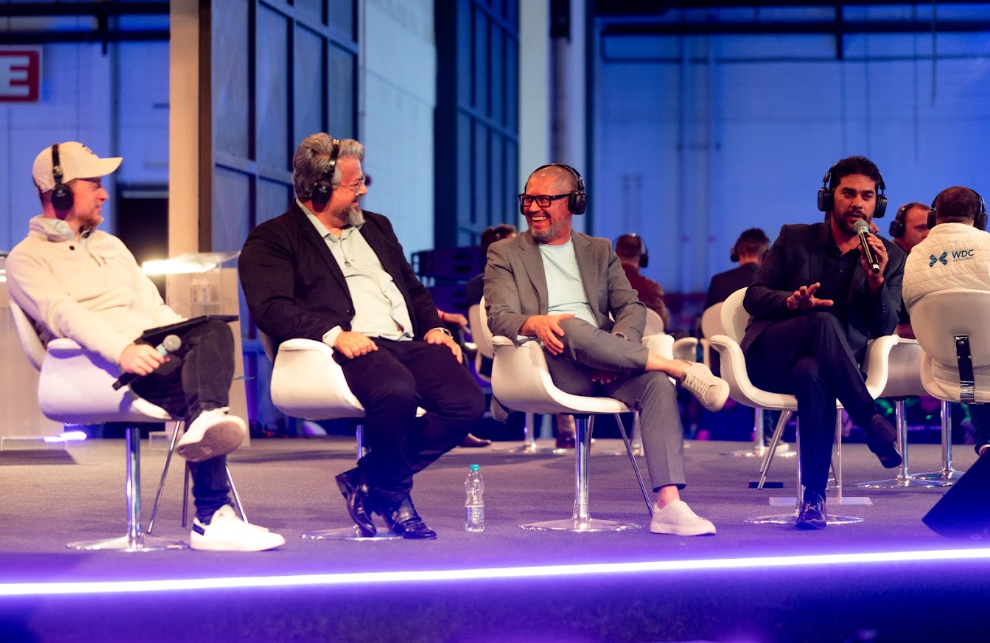
Essa foi uma das discussões centrais do painel “CNAPP do futuro: segurança em tempo real na era da IA”, realizado durante o Mind The Sec 2026, no eixo de Cloud Security. A proposta do painel era justamente discutir como a segurança em tempo real pode ampliar contexto, reduzir ruído e ajudar as equipes a priorizar os riscos que realmente exigem ação.
A conversa foi conduzida por Samuel Zejger, LATAM Lead da Upwind Security, e reuniu Fabio Oliveira, Gerente de TI na São Geraldo; Wladimir Rodrigues, Gerente Executivo de Segurança da Informação na Trademaster meios de pagamento; e Josean Santos, CISO LATAM na SAPORE.
Ao longo do debate, um tema apareceu repetidamente: contexto.
A IA já está dentro da empresa. A segurança sabe onde?
O primeiro tópico começou com uma realidade mais básica: a IA já está sendo usada.
Em muitas empresas, há ferramentas oficialmente homologadas. Em outras situações, colaboradores recorrem a soluções externas, contas pessoais e novas aplicações sem que TI ou Segurança tenham plena visibilidade. Como coloca Wladimir Rodrigues: “Não tem como fugir disso”.
O problema, portanto, deixa de ser decidir se a organização vai ou não permitir inteligência artificial. A realidade nos mostra a necessidade latente de entender onde a IA está sendo utilizada, quais dados ela acessa e para onde essas informações podem ir?
Durante o painel, a preocupação apareceu de forma bastante concreta: um usuário pode utilizar uma ferramenta não homologada, inserir documentos corporativos e criar uma exposição que a empresa nem sabe que existe.
É o tipo de situação que transforma governança de IA em tema de segurança.
Bloquear tudo resolve?
Se o risco ainda não está devidamente compreendido, restringir pode ser a primeira reação. Mas mesmo essa posição vem acompanhada de uma ressalva importante: é preciso oferecer uma alternativa segura para o negócio.
Proibir o uso, além de todos os desafios em relação ao próprio cumprimento da orientação da empresa, ainda traz à luz a discussão em relação a ganhos e danos da adoção de IA nas operações.
Os participantes trouxeram a reflexão de que a adoção já chegou a um ponto em que simplesmente bloquear não é suficiente. A convergência esteve nos guardrails.
Ou seja: definir claramente:
- quais ferramentas podem ser usadas;
- quais informações podem ser acessadas;
- quais áreas podem compartilhar dados;
- quais integrações são permitidas;
- que tipo de ação pode ser executada automaticamente;
- quem responde por uma decisão tomada com apoio da IA.
A discussão fica especialmente crítica quando sistemas começam a cruzar informações entre departamentos.
Sem controles adequados, uma ferramenta pode buscar uma informação em um contexto diferente daquele em que o usuário deveria atuar. E aí governança deixa de ser política escrita e passa a ser arquitetura.
Se a IA decidir errado, quem responde?
Essa talvez tenha sido uma das perguntas mais relevantes do painel. A inteligência artificial pode ajudar a automatizar atividades de Security Operations, análise de vulnerabilidades e resposta a incidentes. Mas imagine que um sistema interprete um sinal incorretamente e execute uma ação que interrompa um ambiente produtivo. Quem responde?
- Quem configurou?
- Quem aprovou?
- O executivo que determinou a automação?
- O analista que supervisionava a operação?
Essa pergunta ganha importância à medida que a IA deixa de apenas sugerir e começa a agir. Como provocou Fabio: “IA não tem CPF nem CNPJ para ser responsabilizada.”
Por isso, automação precisa estar conectada a:
- playbooks;
- documentação;
- gestão de risco;
- GRC;
- continuidade de negócios;
- critérios claros de intervenção;
- responsabilização.
A discussão trouxe o alerta de que os profissionais precisarão aprender a gerenciar IA. Neste contexto, entende-se que parte do trabalho poderá ser delegada. Mas a responsabilidade continua humana.
Isso muda a natureza da função. O profissional deixa de ser apenas quem executa uma tarefa e passa a supervisionar sistemas capazes de executar partes dela.
Ele precisa saber:
- o que delegar;
- como orientar;
- como validar;
- quando interferir;
- quais limites impor;
- como identificar uma decisão inadequada.
Automatizar não elimina accountability. O analista passa a ser também um gestor de IA. Essa mudança vale uma pergunta para qualquer liderança de tecnologia: sua equipe está sendo treinada apenas para usar IA ou também para supervisioná-la?
A IA acelerou o desenvolvimento. A segurança acompanhou?
Outro ponto recorrente foi o impacto da IA sobre a velocidade de desenvolvimento. Conforme colocado durante a conversa: “O que uma empresa desenvolvia com 10 desenvolvedores […] hoje, com esses mesmos 10 desenvolvedores, eles têm uma entrega muito maior.”
Isso tem um efeito direto sobre segurança: mais código chega à produção; mais mudanças acontecem; mais componentes interagem; mais APIs entram no ambiente; a superfície muda mais rapidamente.
E é aqui que surge uma provocação importante sobre os modelos tradicionais de segurança: uma fotografia do ambiente ainda é suficiente?
O painel voltou várias vezes à ideia de snapshot. Scans de vulnerabilidades, avaliações de postura e relatórios periódicos continuam importantes. Mas representam uma fotografia. E a fotografia pode envelhecer rapidamente.
Como resumiu Wladimir: “O que era de manhã risco, à tarde pode ser outro.” Essa frase captura bem o problema. Em ambientes dinâmicos, saber o que estava acontecendo ontem pode não responder ao que está acontecendo agora.
Por isso, o debate sobre CNAPP vem migrando de uma visão concentrada apenas em postura para uma combinação entre postura, exposição e contexto de runtime.
Posture não morreu. Mas não conta a história inteira.
Seria um erro concluir que posture management perdeu relevância. Posture continua sendo uma parte importante da segurança em cloud. Ela ajuda a identificar configurações, exposições, vulnerabilidades e condições que precisam de atenção. O que está mudando é a quantidade de contexto disponível para interpretar esses achados.
Quanto mais dinâmico e crítico o ambiente, menos uma análise estática consegue contar sozinha toda a história. Posture mostra condições de risco. Runtime ajuda a enxergar como aquele ambiente está se comportando naquele momento. Quando essas duas perspectivas se encontram, a equipe consegue fazer perguntas melhores:
- esse recurso está realmente ativo?
- essa vulnerabilidade está presente em um workload em execução?
- o ativo está exposto?
- com quais outros sistemas ele está se comunicando?
- existe comportamento fora do padrão?
- qual é a relevância desse risco para a operação?
A evolução, portanto, está em combinar as duas visões para ganhar contexto.
Para quem já trabalha com posture, runtime amplia a capacidade de interpretar e priorizar aquilo que já é identificado. Para quem está estruturando sua estratégia de segurança em cloud, a oportunidade é considerar desde o início uma visão que reúna postura e comportamento em produção.
Essa combinação ajuda a transformar uma lista de achados em algo mais próximo da pergunta que realmente importa: onde está o risco que merece nossa atenção imediata? Qual realmente pode afetar minha operação agora?
Nem toda vulnerabilidade merece a mesma energia. Quem trabalha com segurança conhece os desafios do dia a dia: scans produzem listas extensas; CVEs se acumulam; alertas aparecem continuamente e o recurso humano continua limitado.
Uma vulnerabilidade pode ter alta severidade teórica e pouca relevância prática naquele ambiente. Outra pode parecer menos urgente isoladamente, mas estar presente em um workload exposto e crítico para o negócio.
Essa é uma mudança central na evolução das plataformas CNAPP.
Segurança em tempo real não significa gerar mais alertas
Outro ponto importante do painel foi o alerta à segurança puramente passiva. Detectar é necessário. Gerar insight é útil. Mas, diante da velocidade dos ataques, as equipes também precisam reduzir o tempo entre identificação e resposta.
A provocação feita, durante o painel, resume bem essa tensão: “O atacante não vai gerar insight do ambiente. Ele vai gerar ataque.”
A questão é delicada. De um lado, dar autonomia demais para sistemas automatizados pode criar novos riscos. Do outro, dar autonomia de menos pode tornar a resposta lenta. O desafio passa a ser definir onde a automação pode agir sozinha e onde a decisão humana continua obrigatória.
Quanto poder sua empresa está preparada para entregar à IA?
Essa talvez seja uma das perguntas que mais merecem sair do evento e chegar às reuniões de segurança, e nos leva de volta ao questionamento anterior: quem responde quando a IA toma uma decisão errada?
À medida que sistemas ganham autonomia para bloquear conexões, isolar workloads, revogar acessos, alterar configurações ou interferir em serviços, a responsabilidade sobre essas decisões também aumenta.
Como diz a máxima popularizada pelas histórias do Homem-Aranha: “com grandes poderes vêm grandes responsabilidades”. No nosso caso, quanto maior a capacidade de execução concedida à tecnologia, maior precisa ser a governança sobre ela.
Isso exige critérios claros de:
- autorização;
- auditoria;
- revisão;
- supervisão;
- possibilidade de reversão;
- avaliação de impacto no negócio;
- responsabilização pelas decisões tomadas.
A mudança, portanto, não está apenas na tecnologia adotada. Ela afeta processos, cultura, responsabilidades e a própria forma como a organização encara a adoção de IA.
Quando a inteligência artificial deixa de apenas analisar e passa a executar, a discussão deixa de ser somente tecnológica e passa a ser também uma discussão de gestão de risco.
Contexto também muda a conversa com o board
O painel trouxe um desafio conhecido por CISOs e líderes de segurança: explicar tecnologia sem transformar a conversa em um catálogo de siglas.
Foi feita uma provocação direta: “Se a gente não entende o nosso negócio a ponto de conversar numa linguagem leiga […] você vai estar falhando.”
Para o board, a pergunta raramente é qual CVE existe ou qual tecnologia detectou o problema. A liderança quer entender:
- o que pode parar;
- por quanto tempo;
- qual operação será afetada;
- que dado está exposto;
- qual impacto financeiro existe;
- qual investimento reduz esse risco.
Esse é outro motivo pelo qual contexto importa. Uma vulnerabilidade se torna muito mais compreensível quando pode ser relacionada a um workload produtivo, a uma operação crítica e a uma consequência concreta para o negócio.
Aplicações modernas dependem de comunicação constante entre serviços, workloads, sistemas e plataformas externas. A adoção de IA acrescenta novas integrações a esse ambiente. Por isso, observar cada componente isoladamente tende a gerar uma visão incompleta.
Segurança precisa compreender relações. Quem está falando com quem? Qual aplicação depende de qual serviço? Que informação está circulando? Onde existe exposição? Que comportamento foge do esperado?
É isso que transforma uma lista de achados em contexto de risco para tomada de decisão do board.
O básico continua obrigatório. Mas ele ainda dá conta do ambiente que você precisa proteger?
Já perto do final, o painel voltou a uma provocação essencial: antes de discutir inteligência artificial, automação e segurança em tempo real, sua empresa está conseguindo fazer bem os fundamentos?
Quando foi a última vez que o disaster recovery foi testado?
O RTO e o RPO existem apenas no documento ou já foram colocados à prova?
O backup está disponível. Mas a restauração funciona quando realmente precisa?
Essa volta aos fundamentos é importante porque a evolução da segurança não elimina aquilo que já era necessário. Mas ela torna ainda mais perigoso acreditar que eles, isoladamente, são suficientes.
Foi justamente essa a provocação que atravessou o painel sobre o CNAPP do futuro. A postura continua relevante. Os controles continuam relevantes. A disciplina operacional continua relevante. Mas agora existe uma nova demanda que precisa entrar nessa visão.
Porque entre identificar uma vulnerabilidade e compreender o risco que ela representa para a operação existe uma diferença importante. É preciso saber se aquele recurso está ativo, se está exposto, com quem está se comunicando, qual ativo crítico pode ser afetado e se aquele risco merece atenção imediata. Diante de ambientes cada vez mais dinâmicos, de aplicações que mudam rapidamente e de IA acelerando tanto desenvolvimento quanto ataque, segurança precisa também de contexto para saber onde agir primeiro.
É nessa combinação entre postura, runtime, contexto e priorização que a discussão sobre o CNAPP do futuro ganha sentido.
A própria descrição oficial do painel resume esse desafio: ambientes produtivos estão mais dinâmicos e o uso de IA está se expandindo; a segurança em tempo real precisa ampliar contexto, reduzir ruído e apoiar a priorização dos riscos que realmente exigem ação.
O ponto central, então, passa a ser ter resposta para uma pergunta: conseguimos enxergar e priorizar o risco na mesma velocidade em que nosso ambiente muda?
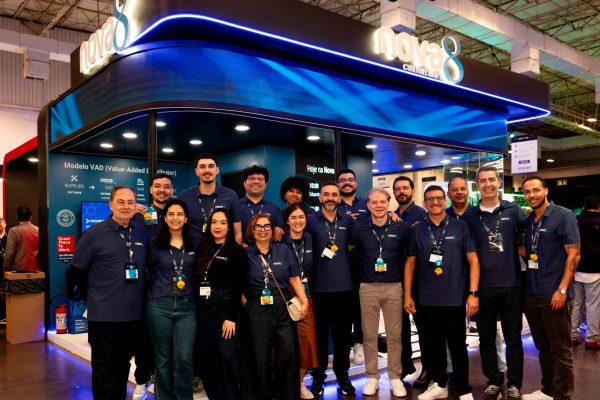
É justamente aí que a Nova8 entra. Nosso papel é ajudar a organização a ler o ambiente com mais clareza, conectar risco técnico a impacto de negócio, identificar lacunas, organizar prioridades e definir quais capacidades de segurança precisam evoluir. A partir desse diagnóstico, apoiamos a construção da arquitetura mais adequada, conectando consultoria, conhecimento técnico e soluções de cibersegurança ao cenário real de cada empresa.
Fale com a Nova8
Cada organização tem um cenário diferente de cloud, aplicações, APIs, dados, processos e risco. Por isso, não existe uma resposta única.
Venha conversar com a equipe da Nova8.
Queremos entender o seu ambiente, os desafios da sua operação e as prioridades do seu negócio para apoiar sua empresa na construção de uma estratégia de cibersegurança adequada à sua realidade.