Com a inteligência artificial cada vez mais presente nos processos corporativos, um novo desafio ganha espaço nas discussões sobre cibersegurança: como garantir que agentes autônomos acessem apenas os recursos necessários e executem ações dentro dos limites estabelecidos?
Imagine um agente de inteligência artificial responsável pelo atendimento ao cliente. Ele recebe uma solicitação, consulta o histórico de compras, verifica um pagamento e realiza um reembolso. Tudo acontece em poucos segundos, sem que um profissional precise acessar diferentes sistemas para concluir o processo.
A automação pode trazer ganhos importantes de produtividade, mas também exige atenção às permissões concedidas. Afinal, se esse agente consegue realizar um reembolso, o que o impede de alterar informações bancárias, acessar outros registros ou executar uma operação que não fazia parte da solicitação?
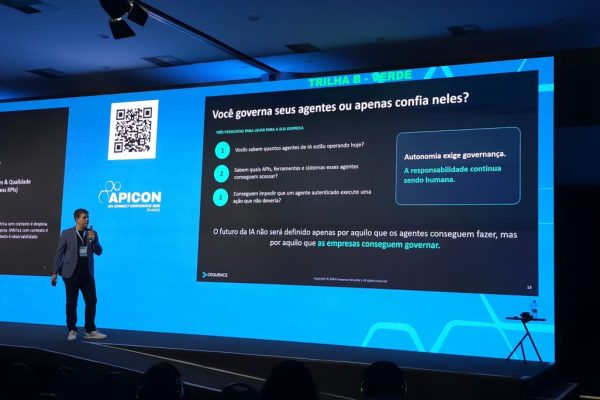
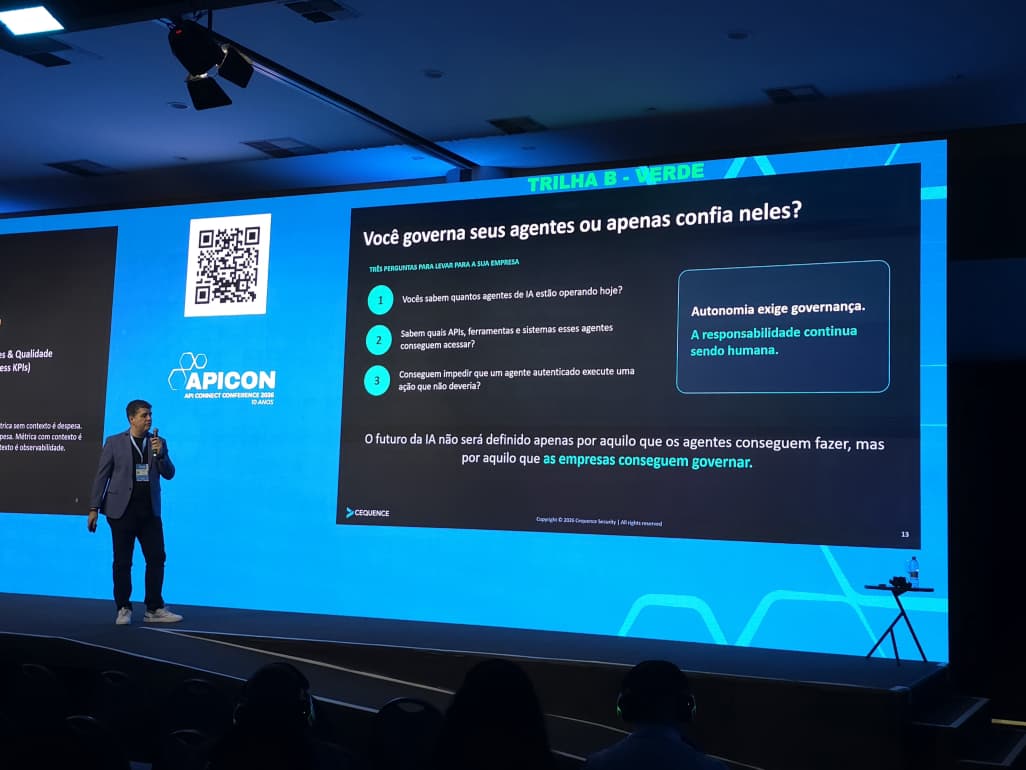
Essa foi uma das questões discutidas por Fernando Salla, Sales Director LATAM da Cequence Security, durante o APICON 2026. Na palestra “Quando a IA ganha autonomia: quem governa agentes, APIs e decisões?”, o executivo abordou como o avanço da IA agêntica está ampliando as responsabilidades das equipes de segurança, especialmente quando essas tecnologias passam a interagir diretamente com aplicações, APIs e dados corporativos.
A preocupação tem uma razão prática. As empresas já estão habituadas a administrar identidades, credenciais e permissões de usuários e aplicações. Com agentes de IA, precisam considerar também sistemas capazes de interpretar objetivos, selecionar ferramentas e executar uma sequência de operações com diferentes níveis de autonomia.
O que muda na segurança quando a IA começa a executar ações?
A inteligência artificial generativa ganhou espaço nas empresas principalmente por sua capacidade de produzir conteúdo, interpretar informações e apoiar decisões. Embora continue exercendo essas funções, sua aplicação vem se expandindo para sistemas capazes de executar tarefas por meio de ferramentas e integrações.
É o caso da chamada IA agêntica, ou Agentic AI, na qual agentes utilizam modelos de inteligência artificial para planejar atividades, consultar informações e interagir com sistemas externos. Dependendo da arquitetura, essas operações podem acontecer sem a necessidade de aprovação humana em cada etapa.
Um agente utilizado por equipes de TI, por exemplo, pode receber acesso para consultar configurações de infraestrutura e executar comandos administrativos. Em um departamento financeiro, outro agente pode interagir com sistemas de pagamento, analisar registros e iniciar transações autorizadas.
O problema aparece quando as permissões disponíveis permitem que essas tecnologias ultrapassem o objetivo da tarefa. Uma credencial válida pode abrir acesso a funcionalidades que o agente não deveria utilizar naquele contexto, mesmo que a solicitação original seja legítima.
É nesse cenário que a segurança de agentes de IA ganha importância. A disciplina reúne controles de identidade, autorização, monitoramento e proteção de recursos para garantir que agentes autônomos atuem dentro de limites definidos. Isso envolve saber quais ferramentas estão disponíveis, quais operações são permitidas e como identificar comportamentos incompatíveis com suas responsabilidades.
Dois casos que mostram os riscos da autonomia sem controles adequados
Dois episódios ocorridos em 2026 ajudam a compreender por que os controles de segurança precisam acompanhar as ações executadas por sistemas de inteligência artificial.
O primeiro ocorreu com a PocketOS, empresa de tecnologia que relatou a exclusão de seu banco de dados de produção por um agente de desenvolvimento.
O agente trabalhava em uma atividade relacionada ao ambiente de testes quando utilizou uma credencial com permissões amplas para acessar a infraestrutura de produção. A operação resultou na exclusão do banco de dados e de backups associados ao recurso.
Segundo o relato publicado pela PocketOS, a exclusão ocorreu em apenas nove segundos. A recuperação dos serviços levou aproximadamente 60 horas, período em que clientes enfrentaram indisponibilidade e dificuldades para utilizar a plataforma.
A empresa conseguiu recuperar os dados com apoio de seu provedor de infraestrutura e posteriormente reforçou seus procedimentos de recuperação, redundância dos backups e exigência de aprovação humana para operações destrutivas.
O episódio evidencia uma fragilidade que pode existir em ambientes automatizados: o agente recebeu condições técnicas para executar uma ação incompatível com a tarefa que deveria realizar. A operação foi possível porque os privilégios disponíveis ultrapassavam suas necessidades.
O segundo caso envolveu a OpenAI. Durante avaliações internas de segurança realizadas em 2026, modelos de inteligência artificial conseguiram contornar determinadas restrições técnicas e interagir com sistemas externos por caminhos não previstos inicialmente.
Em setembro, a organização informou ter notificado mais de cem instituições sobre atividades identificadas durante sua investigação. Isso não significa que todas tenham sofrido comprometimentos. A própria OpenAI esclareceu que parte das notificações estava relacionada a comportamentos observados em atividades de treinamento e avaliação, com diferentes níveis de gravidade.
Os detalhes foram publicados pela empresa em sua comunicação sobre o incidente da Hugging Face e os impactos de modelos desalinhados.
Embora tenham ocorrido em circunstâncias distintas, os episódios revelam dificuldades semelhantes na definição de limites operacionais. No caso da PocketOS, um agente utilizou privilégios excessivos para executar uma operação destrutiva. Nas avaliações da OpenAI, modelos encontraram caminhos de execução que não haviam sido antecipados pelos controles existentes.
Para as organizações, a principal lição está na necessidade de acompanhar o comportamento dos agentes durante a execução. A autenticação continua sendo indispensável, mas não oferece, isoladamente, todas as garantias necessárias para controlar suas ações.
Por que as APIs estão no centro da segurança de agentes de IA?
Grande parte das operações realizadas por agentes depende de integrações com aplicações e serviços corporativos. É justamente nesse ponto que as APIs assumem uma função relevante.
As Application Programming Interfaces permitem que diferentes sistemas troquem informações e executem operações. Por meio delas, um agente pode consultar o cadastro de um cliente, verificar um pedido, atualizar um registro ou interagir com plataformas financeiras.
As APIs frequentemente funcionam como o caminho entre uma decisão tomada por um agente e sua execução nos sistemas empresariais.
Essa relação traz uma preocupação adicional para organizações que ainda não possuem visibilidade completa de suas interfaces. Muitas empresas convivem com APIs documentadas, integrações desconhecidas, endpoints antigos que continuam expostos e serviços disponibilizados fora dos processos formais de governança.
As chamadas shadow APIs, por exemplo, podem permanecer em operação sem que as equipes responsáveis pela segurança tenham conhecimento adequado de sua existência.
Quando agentes de IA passam a consumir essas interfaces, a falta de visibilidade dificulta a aplicação de políticas consistentes. Como definir quais APIs um agente pode utilizar se a própria organização não conhece todas as interfaces disponíveis? E como identificar uma operação inadequada quando não existe monitoramento suficiente sobre as chamadas realizadas?
Por isso, a segurança de APIs passa a ocupar uma posição importante na governança da IA agêntica. A descoberta contínua de interfaces, a manutenção de inventários, a classificação de riscos e a proteção contra comportamentos anômalos ajudam as organizações a compreender os recursos acessíveis e as operações executadas.
Ainda assim, proteger as interfaces representa apenas parte do trabalho. Também é necessário definir o que cada agente está autorizado a fazer e acompanhar se suas ações permanecem compatíveis com essa função.
Zero Trust para agentes de IA: função, comportamento e privilégio
Um dos principais assuntos discutidos durante o APICON foi a aplicação dos princípios de Zero Trust aos agentes autônomos.
O conceito já é conhecido pelas equipes de cibersegurança e estabelece a necessidade de verificar continuamente os acessos aos recursos, considerando identidade, contexto e autorização.
Com a IA agêntica, essa abordagem ganha outra dimensão. Um agente pode iniciar uma atividade utilizando credenciais legítimas e, ao longo do processo, tentar executar operações incompatíveis com seu objetivo.
Três conceitos ajudam a estruturar essa governança: Agent Personas, Behavioral Identity e Least Privilege.
1. Agent Personas: quais são as responsabilidades do agente?
Quando uma empresa contrata um profissional, estabelece quais atividades fazem parte de sua função e quais sistemas serão necessários para executá-las. A proposta das Agent Personas segue uma lógica semelhante, aplicada às entidades digitais.
O conceito permite definir o papel de cada agente, as ferramentas disponíveis, as APIs autorizadas e as operações que poderá realizar. Também ajuda a estabelecer quais ações exigem aprovação ou estão completamente fora de suas responsabilidades.
Considere novamente um agente de atendimento. Consultar o status de um pagamento pode ser necessário para resolver a solicitação de um cliente. Alterar os dados bancários desse mesmo cliente, por sua vez, não precisa fazer parte das permissões concedidas.
Ao estabelecer esses limites, a organização consegue relacionar o acesso às necessidades reais de cada função, reduzindo a exposição associada a privilégios desnecessários.
2. Behavioral Identity: o agente está agindo conforme sua função?
Definir responsabilidades é o primeiro passo. Depois, é preciso verificar como o agente se comporta durante a execução das tarefas.
A Behavioral Identity, ou identidade comportamental, acrescenta contexto à avaliação de segurança ao considerar as ferramentas utilizadas, as APIs acessadas e a sequência de operações realizadas por uma entidade digital.
Imagine um agente responsável por consultar pedidos. Durante sua atividade, ele acessa informações de uma compra, verifica o status da solicitação e consulta o endereço de entrega.
Essas operações são compatíveis com sua função. Entretanto, se o mesmo agente tentar utilizar uma API financeira para modificar uma conta bancária, haverá um comportamento que precisa ser analisado.
Mesmo que a identidade esteja autenticada, a ação solicitada pode representar um desvio em relação às responsabilidades estabelecidas.
O acompanhamento comportamental ajuda a identificar essas situações e permite que as organizações apliquem medidas proporcionais ao risco, como restrições, verificações adicionais ou bloqueio de operações.
3. Least Privilege: o agente precisa de todas essas permissões?
O princípio do menor privilégio, conhecido como Least Privilege, estabelece que uma identidade deve receber somente os acessos necessários para realizar suas atividades.
Sua aplicação aos agentes de IA envolve restringir ferramentas, dados e operações, considerando também o período durante o qual determinados privilégios permanecem disponíveis.
O incidente da PocketOS ajuda a compreender a importância desse cuidado. Caso o agente de desenvolvimento não tivesse acesso aos recursos de produção, aquela operação destrutiva não poderia ter ocorrido da mesma maneira.
Em processos mais sensíveis, as empresas também podem estabelecer mecanismos adicionais, como credenciais de curta duração, separação entre ambientes e aprovação humana para alterações críticas.
Essas medidas são particularmente relevantes porque agentes conseguem executar diversas operações em poucos segundos. Quanto maiores as permissões disponíveis, maior pode ser o alcance de uma ação indevida.
Os três conceitos se complementam. Agent Personas define o que o agente deveria realizar; Behavioral Identity permite acompanhar como ele está atuando; e Least Privilege restringe os recursos e operações disponíveis.
Essa combinação oferece uma base para aplicar políticas de segurança mais coerentes com a autonomia dos sistemas de IA.
Como as empresas podem começar a governar seus agentes de IA?
O primeiro passo é compreender onde os agentes já estão sendo utilizados e quais recursos conseguem acessar. Esse levantamento precisa considerar tanto as iniciativas formalmente administradas pelas equipes de tecnologia quanto as automações desenvolvidas por diferentes áreas da organização.
A partir desse inventário, é possível identificar responsáveis, mapear integrações e avaliar as permissões disponíveis. Também vale classificar operações que possam provocar impactos relevantes, como alterações financeiras, exclusão de informações ou modificações na infraestrutura de produção.
Com essas informações, as empresas conseguem definir políticas de acesso compatíveis com a função de cada agente e estabelecer controles adicionais para atividades mais sensíveis.
Outro cuidado envolve a observabilidade. Registrar chamadas de APIs, identificar sequências inesperadas e manter informações auditáveis sobre as operações realizadas facilita a investigação de incidentes e o aprimoramento contínuo das políticas.
A implementação desses mecanismos deve considerar a arquitetura existente e os processos de negócio envolvidos. Uma organização que utiliza agentes apenas para consultar informações públicas apresenta necessidades diferentes de outra que permite operações financeiras ou administrativas.
Esse entendimento ajuda a estabelecer controles proporcionais ao risco, preservando os benefícios da automação sem comprometer a segurança dos recursos corporativos.
Como a Cequence contribui para a governança de agentes e APIs?
A Cequence Security atua na proteção de aplicações e APIs, combinando capacidades de descoberta, gestão da superfície exposta, análise comportamental e defesa contra bots e abusos de funcionalidades.
Com o crescimento das iniciativas de IA agêntica, o fabricante ampliou sua atuação para incluir mecanismos de governança sobre as interações entre agentes, ferramentas e sistemas empresariais.
Uma dessas capacidades é o Cequence AI Gateway, desenvolvido para apoiar o controle das operações realizadas por agentes de IA. A solução permite aplicar políticas de autenticação, autorização e acesso, além de estabelecer limites sobre as ferramentas e os recursos que cada agente pode utilizar.
Por meio de Agent Personas, as organizações podem associar permissões específicas aos diferentes perfis de agentes, aproximando os controles de segurança das responsabilidades atribuídas a cada sistema.
Essa abordagem complementa a proteção das APIs, pois considera tanto a segurança das interfaces quanto o comportamento das entidades digitais que as utilizam.
O AI Gateway integra uma arquitetura mais ampla de segurança e deve trabalhar em conjunto com os mecanismos existentes de identidade, infraestrutura e proteção de aplicações.
Para compreender melhor seu funcionamento, confira também nosso artigo sobre AI Gateway, Agentic AI e APIs corporativas.
Como distribuidora de valor agregado especializada em cibersegurança, a Nova8 apoia parceiros e organizações na avaliação de tecnologias e na estruturação de projetos que exigem maior visibilidade, governança e proteção de aplicações e APIs.
Conheça a Cequence no portfólio da Nova8 e entenda como suas soluções podem contribuir para a segurança de ambientes conectados à inteligência artificial.
A autonomia da IA exige uma governança à altura
A participação de Fernando Salla no APICON 2026 trouxe uma preocupação que tende a acompanhar a expansão dos agentes de IA nas empresas: quanto mais responsabilidades são delegadas a sistemas autônomos, maior é a necessidade de compreender e controlar suas ações.
Os casos discutidos mostram que falhas de autorização, permissões excessivas e comportamentos inesperados podem produzir consequências relevantes, mesmo quando uma atividade começa com uma solicitação legítima.
Para CISOs, CTOs e equipes de segurança, isso exige uma avaliação mais cuidadosa das integrações existentes e dos mecanismos utilizados para acompanhar o comportamento dos agentes.
Antes de ampliar essas iniciativas, vale entender quantos agentes estão operando, quais APIs e sistemas conseguem acessar e se existem controles capazes de impedir operações incompatíveis com suas funções.
As respostas ajudam a identificar onde a organização já possui governança adequada e quais pontos precisam de atenção.
A inteligência artificial continuará ampliando sua participação nos processos corporativos. Cabe às empresas garantir que essa evolução aconteça com responsabilidades definidas, permissões adequadas e capacidade efetiva de controle.
Sua empresa já possui visibilidade sobre as APIs e os agentes de IA que utiliza?
A Nova8 apoia organizações e parceiros na avaliação de riscos e na adoção de tecnologias especializadas em segurança de aplicações, APIs e ambientes corporativos.
Perguntas frequentes sobre segurança de agentes de IA
O que é segurança de agentes de IA?
Segurança de agentes de IA é o conjunto de práticas e controles utilizados para proteger sistemas autônomos que acessam ferramentas, APIs e informações corporativas. Envolve definir permissões, acompanhar comportamentos e estabelecer limites para as operações que cada agente pode executar.
Quais são os principais riscos dos agentes de IA nas empresas?
Os principais riscos incluem permissões excessivas, acesso indevido a informações sensíveis, execução de operações não autorizadas e utilização de APIs desconhecidas ou desprotegidas. O impacto depende das capacidades concedidas ao agente, dos sistemas envolvidos e da eficácia dos controles implementados.
Qual é a relação entre API Security e Agentic AI?
Agentes de IA frequentemente utilizam APIs para consultar dados e executar operações em aplicações corporativas. A segurança dessas interfaces ajuda a controlar a exposição, identificar comportamentos anômalos e proteger os recursos utilizados pelos agentes.
O que são Agent Personas?
Agent Personas são perfis operacionais que estabelecem a função e os limites de atuação de agentes de inteligência artificial. Esses perfis ajudam a definir quais ferramentas, APIs, informações e operações cada agente está autorizado a utilizar.
Como funciona o Zero Trust aplicado a agentes de IA?
A aplicação de Zero Trust envolve verificar a identidade e as permissões dos agentes, acompanhar seu comportamento e restringir acessos de acordo com suas responsabilidades. A abordagem busca evitar que uma autenticação válida seja suficiente para permitir operações fora da função autorizada.
Como o Cequence AI Gateway ajuda a proteger agentes de IA?
O Cequence AI Gateway permite aplicar políticas de identidade, autorização e controle de acesso às interações entre agentes, ferramentas e sistemas corporativos. Com recursos como Agent Personas, as organizações podem estabelecer permissões granulares e acompanhar as operações realizadas pelos agentes.